Politiques de mots de passe
Pour les serveurs KWARTZ en mode Active Directory, il est maintenant désormais possible de définir des politiques de mots de passe personnalisées par groupe et/ou utilisateur.
Cette évolution offre un contrôle plus fin des exigences de sécurité et permet d’adapter les règles selon les profils.
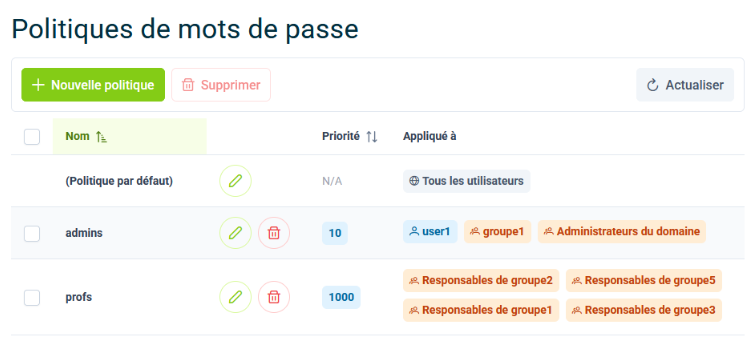
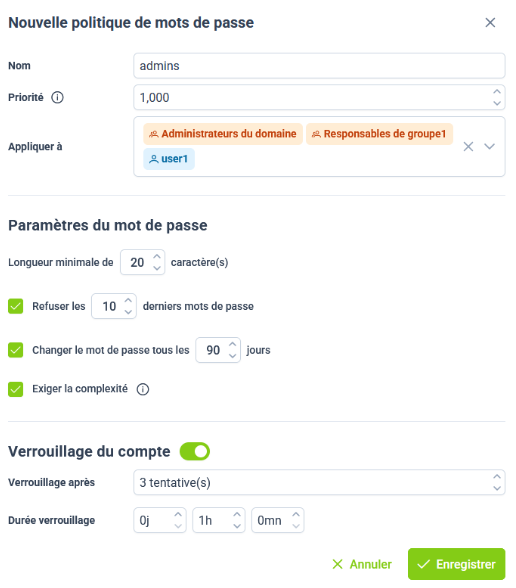
Chaque politique permet de définir les règles suivantes :
Exigences du mot de passe
- Longueur minimale
- Historique des mots de passe (interdire les X derniers mots de passe)
- Expiration obligatoire (changement tous les X jours)
- Exigence de complexité (majuscules, minuscules, chiffres, caractères spéciaux)
Verrouillage du compte
Afin de limiter les attaques par force brute :
- Définition du nombre de tentatives échouées
- Paramétrage de la durée de verrouillage
Après dépassement du seuil défini, le compte est automatiquement bloqué pendant la durée configurée.
Ces paramètres permettent d’adapter le niveau de sécurité selon la sensibilité des comptes (par exemple, les comptes administrateurs doivent avoir un mot de passe d'au moins 20 caractères, contre 10 pour les professeurs).
En cas de conflit, la politique avec la priorité la plus basse s’applique.
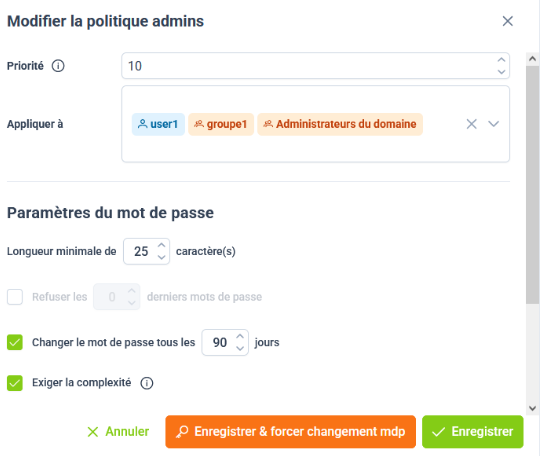
Lors de l’édition d’une politique, il est possible de forcer le changement du mot de passe de tous les utilisateurs concernés afin de s’assurer que les nouvelles règles s’appliquent (ici passage de 20 à 25 caractères minimum)
Remarque
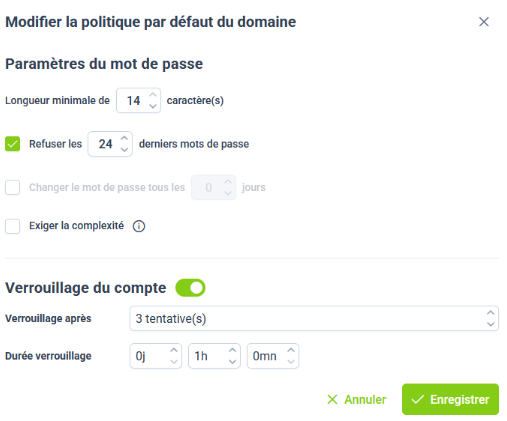
Une politique par défaut reste disponible et s’applique à l’ensemble des utilisateurs n’étant pas couverts par une politique spécifique.